
Bitget-Hack: Was Krypto-Buchhaltungssoftware abdecken muss
Ein mutmaßlich nordkoreastämmiger Angriff auf Bitget hat laut dem Blockchain-Analyseunternehmen Elliptic die Gesamtsumme der der DVRK zugeschriebenen Kryptodiebstähle im Jahr 2026 auf über 1 Milliarde US-Dollar getrieben. Für Finanzteams ist die Konsequenz praktisch: Wenn Sie digitale Vermögenswerte an Börsen halten oder verwahren, müssen Ihre Krypto-Buchhaltungssoftware und Ihre internen Verfahren in der Lage sein, Engagement-Tracking, Verlustereignisse, Adress-Screening und Audit-Nachweise vor einem Vorfall zu bewältigen, nicht danach.
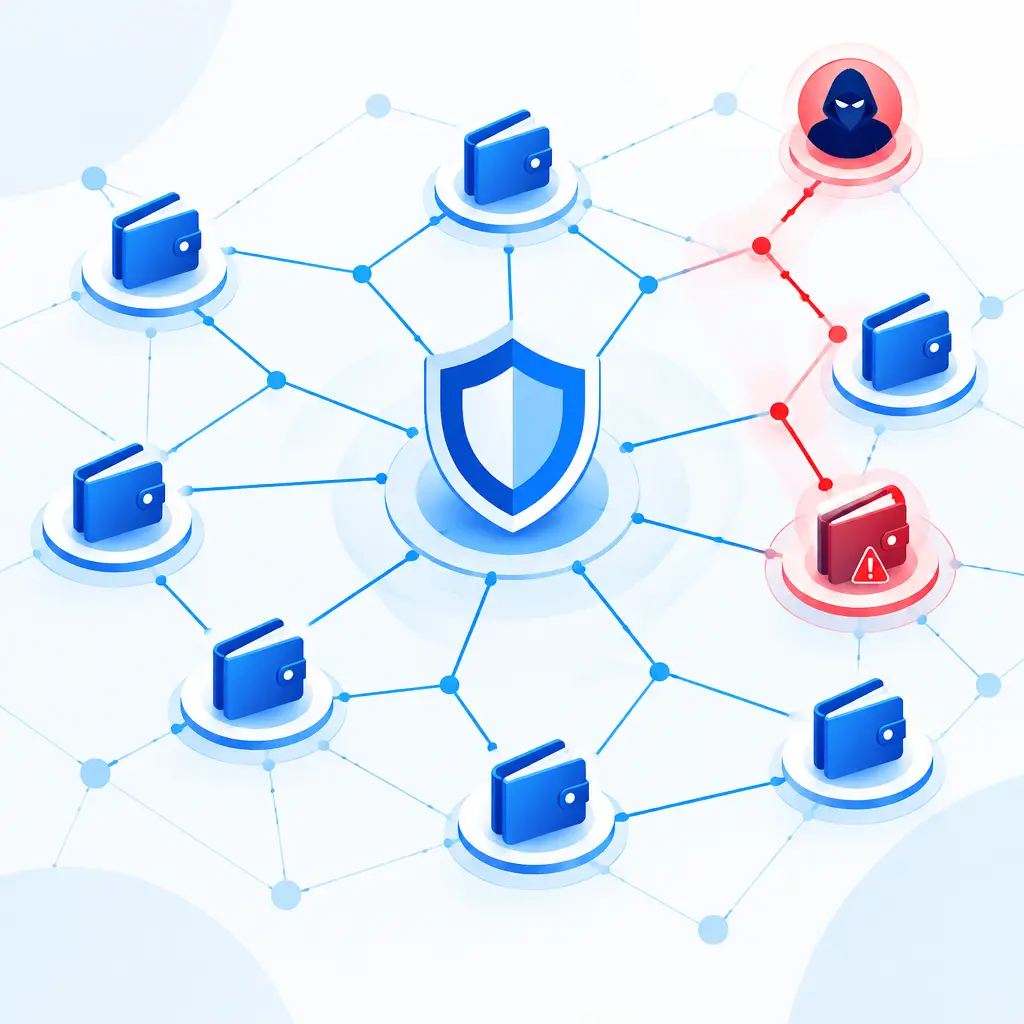
Was bei Bitget passiert ist
Der Zeitablauf und das Ausmaß des Vorfalls
Bitget entdeckte am 24. September 2026 gegen 18:31 UTC unbefugte Überweisungen aus seiner Hot- und Warm-Wallet-Infrastruktur. Elliptic beziffert den Wert auf über 350 Millionen US-Dollar. Die betroffenen Vermögenswerte verteilten sich über eine lange Liste von Tokens und Netzwerken: ETH, XRP, BNB, AVAX, USDT und USDC, die über Ethereum, das XRP Ledger, Arbitrum, Avalanche, Optimism, BSC und Base bewegt wurden.
Der Cold Storage der Börse war Berichten zufolge nicht betroffen. Als Vorsichtsmaßnahme setzte Bitget Auszahlungen aus. Ihr CEO Gracy Chen erklärte, der Verlust sei vollständig durch den Nutzerschutzfonds der Börse gedeckt.
Wie die Angreifer eindrangen
Laut Chens öffentlichem Update wurde kein privater Schlüssel kompromittiert. Stattdessen drangen Angreifer Berichten zufolge in ein Backend-System innerhalb der Wallet-Infrastruktur von Bitget ein und nutzten es, um Transaktionsdaten zu fälschen. Diese Unterscheidung ist wichtig für jeden, der Kontrahentenrisiken bewertet. Ein geleakter Schlüssel ist ein gut verstandenes Versagen. Ein kompromittiertes Backend, das das System glauben lässt, eine Auszahlung sei legitim, ist ein Versagen von Prozess und Architektur und kann selbst dann bestehen, wenn das Schlüsselmanagement auf dem Papier stark aussieht.
Chen sagte außerdem, der Angriff entspreche Techniken, die von nordkoreastämmigen Hackergruppen verwendet werden. Elliptic merkt an, dass die technische Grundlage für diese Zuschreibung von der Börse noch nicht veröffentlicht wurde, sodass die öffentliche Darstellung auf Bitgets Erklärung plus Ellisys eigener On-Chain- und Off-Chain-Analyse beruht.
Warum Elliptic den Diebstahl mit der DVRK in Verbindung bringt
On-Chain-Verbindungen
Elliptic gibt an, die Exploit-Adressen kurz nach den ersten Warnungen markiert zu haben. Es fand Verbindungen zwischen XRP, das beim Bitget-Exploit entwendet wurde, und ETH aus einem früheren, Nordkorea zugeschriebenen Exploit. Es fand zudem weitere Verbindungen zwischen den gestohlenen Bitget-Geldern und Adressen, die zur Geldwäsche von Erlösen aus früheren, der DVRK zugeschriebenen Diebstählen genutzt wurden, einschließlich eines Falls aus 2025. Die Wiederverwendung von Geldwäsche-Infrastruktur über Vorfälle hinweg ist laut Ellisys Lesart ein wiederkehrendes Merkmal DVRK-verbundener Geldwäsche, bei der Geschwindigkeit vor operativer Disziplin geht.
Geldwäscheverhalten und Off-Chain-Indikatoren
Elliptic beschreibt zwei Verhaltensmuster. Erstens wurden die gestohlenen Gelder schnell aus Stablecoins und anderen Nicht-Native-Tokens in den nativen Vermögenswert jeder Blockchain getauscht, was mit früher beobachteter DVRK-verbundener Geldwäsche übereinstimmt. Zweitens passt auch die Ausnahme: Auf Arbitrum gestohlene Vermögenswerte wurden rasch nach Ethereum gebrückt. Elliptic deutet an, dass dies Lehren aus dem KelpDAO-Geldwäschefall widerspiegeln könnte, bei dem der Arbitrum Security Council 30.766 ETH einfror. Elliptic fügt hinzu, dass Off-Chain-Indikatoren mit denen übereinstimmen, die bei früheren DVRK-zugeschriebenen Operationen beobachtet wurden.
Das breitere Bild 2026
Elliptic sagt, der Bitget-Diebstahl wäre der größte einzelne, Nordkorea zugeschriebene Diebstahl im Jahr 2026, einem Jahr, in dem bereits über 51 DVRK-verbundene Vorfälle verfolgt wurden. Dieselbe Forschung verweist auch auf einen Drift-Protokoll-Exploit über 286 Millionen US-Dollar mit mutmaßlicher nordkoreanischer Beteiligung. Die folgende Tabelle listet die früheren großen Angriffe auf zentralisierte Börsen und Bridges auf, die laut Elliptic letztlich DVRK-verbundenen Akteuren zugeschrieben wurden.
| Jahr | Vorfall |
|---|---|
| 2022 | Ronin Bridge |
| 2023 | Atomic Wallet |
| 2023 | CoinsPaid |
| 2023 | Alphapo |
| 2023 | Stake.com |
| 2023 | CoinEx |
| 2024 | WazirX |
| 2025 | Bybit |
Zuschreibungen sind ein bewegliches Ziel und sollten mit Vorsicht behandelt werden. Bitgets eigener CEO nannte den Akteur eine „wahrscheinliche“ nordkoreanische Gruppe, und die technische Evidenz hinter dieser Aussage ist noch nicht öffentlich. Finanz- und Compliance-Teams sollten Zuschreibungen so erfassen, wie sie von genannten Quellen berichtet werden, nicht als etablierte rechtliche Feststellung.
Was das für Buchhaltungsteams und CFOs bedeutet
Exposure-Mapping kommt zuerst
Die erste Frage nach jedem Börsenvorfall ist einfach: Wie viel hatten wir dort, in welchen Vermögenswerten und zu welchem Datum? Teams, die Bestände über mehrere Handelsplätze halten, beantworten das oft aus dem Gedächtnis oder aus einer unter Druck zusammengestellten Tabelle. Gute Buchhaltungssoftware für digitale Vermögenswerte sollte es ermöglichen, eine datierte Position nach Handelsplatz, Wallet und Vermögenswert in Minuten abzurufen, abgeglichen mit Börsenabrechnungen und On-Chain-Daten. Wenn Ihre Aufzeichnungen nur am Monatsende aktualisiert werden, können Sie nicht zuverlässig sagen, was am 24. September gefährdet war.
Für diesen Vorfall ist der relevante Teil der Bücher jeder Bestand, der bei Bitget gehalten wurde, insbesondere in den im Exploit genannten Vermögenswerten. Selbst wenn Bitget erklärt, Nutzer würden vollständig entschädigt, müssen Finanzteams dennoch die Position, den Zeitraum der Auszahlungssperre und jede von der Börse erhaltene Mitteilung dokumentieren.
Verlustereignisse, Rückzahlungen und der Nutzerschutzfonds
Bitget sagt, der Nutzerschutzfonds decke den Verlust vollständig. Für Kunden löst diese Aussage allein nicht die Buchhaltung. Ob ein Verlust, eine Wertminderung oder eine Eventualforderung erfasst werden muss, hängt vom Rechnungslegungsrahmen des Unternehmens, den Bedingungen seiner Vereinbarung mit der Börse, der Klassifizierung der Vermögenswerte und davon ab, ob die eigenen Bestände des Unternehmens tatsächlich betroffen waren. Das sind Ermessensentscheidungen des verantwortlichen Buchhalters und Prüfers, und nichts in der Quelle schreibt eine bestimmte Behandlung vor.
Was die Quelle jedoch stützt, ist eine Disziplin rund um Nachweise. Teams sollten die öffentlichen Erklärungen der Börse, etwaige Kundenmitteilungen, Aufzeichnungen über Auszahlungssperren und Bestandsaufnahmen aufbewahren. Wenn später eine Rückzahlung oder Entschädigung eingeht, sollte Ihre Krypto-Buchhaltungssoftware es ermöglichen, diese der ursprünglichen Position zuzuordnen, statt sie als ungeklärten Mittelzufluss zu buchen.
Auszahlungssperren und Liquidität
Bitget setzte Auszahlungen als Vorsichtsmaßnahme aus. Für ein Treasury-Team bedeutet eine Sperre, dass Vermögenswerte, die normalerweise als sofort verfügbar gelten, für einen Zeitraum nicht zugänglich sein können. Selbst ein kurzes Einfrieren kann Cashflow-Prognosen, Covenant-Berechnungen oder Abwicklungsverpflichtungen beeinflussen, die von diesen Beständen abhängen. Kennzeichnen Sie betroffene Bestände im Management-Reporting während einer aktiven Sperre separat und notieren Sie, wann der Zugang wiederhergestellt wird.
Steuerliche Auswirkungen für Unternehmen und ihre Kunden
Die Quelle ist ein On-Chain-Analysebericht, keine Steuerberatung, daher sagt sie nichts darüber aus, wie eine Jurisdiktion gestohlene oder unzugängliche Kryptowerte behandelt. Die steuerliche Behandlung hängt von lokalen Vorschriften ab, davon, wer den Verlust trug, und davon, ob eine Entschädigungsregelung den Halter vollständig entschädigt hat. Unternehmen, die Kunden mit Bitget-Beständen beraten, sollten nicht annehmen, dass ein abzugsfähiger Verlust vorliegt. Wenn der Nutzerschutzfonds den Verlust deckt, gibt es möglicherweise gar keinen Verlust zu erklären. Der umsichtige Schritt ist, Fakten jetzt zu dokumentieren und vor jeder Entscheidung für eine Steuererklärung jurisdiktionsspezifische Beratung einzuholen.
Compliance- und AML-Aspekte
Screening gegen markierte Adressen
Elliptic gibt an, seine Datensätze um die mit diesem Vorfall verbundenen Adressen aktualisiert zu haben, sodass Nutzer seiner Tools die neu zugeschriebenen Adressen in ihren Screening-, Monitoring- und Untersuchungsabläufen sehen werden. Die breitere Lehre für regulierte Unternehmen und ihre Prüfer: Gestohlene Gelder bewegen sich schnell, werden in native Vermögenswerte getauscht und über Chains gebrückt. Jeder Zufluss, der sich auf markierte Adressen zurückverfolgen lässt, ist ein Risiko, selbst wenn er Sie mehrere Hops später erreicht.
Buchhaltungsfirmen, die Kunden-Wallets verwalten, und Unternehmen, die Krypto-Zahlungen akzeptieren, sollten bestätigen, dass eingehende Überweisungen gegen aktuelle Zuschreibungsdaten geprüft werden und dass die Screening-Ergebnisse als Audit-Nachweise aufbewahrt werden. Wenn Ihre Buchhaltungsplattform On-Chain-Transaktionen importiert, prüfen Sie, ob Sie verdächtige Eingänge markieren und isolieren können, ohne den Abgleich zu unterbrechen.
Sanktionen und Meldepflichten
Die Quelle legt keine spezifischen rechtlichen Pflichten aus diesem Vorfall dar, daher werden hier keine behauptet. Festhalten lässt sich, dass Erlöse mit Verbindung zu staatlich unterstützten Akteuren ein ständiges Anliegen für Compliance-Beauftragte sind. Ob ein Vorfall eine Verdachtsmeldung oder ähnliche Meldung auslöst, ist eine Entscheidung der Geldwäschemeldestelle des Unternehmens nach lokalem Recht. Ihre Buchhaltungsunterlagen sollten es leicht machen, die wahrscheinlich ersten Fragen der Aufsichtsbehörde zu beantworten: welche Gegenparteien, welche Adressen, welche Daten.
Eine praktische Checkliste für die nächsten 30 Tage
Für Buchhaltungsfirmen und Prüfer
Bitten Sie Kunden, jede Börse aufzulisten, bei der sie am 24. September 2026 Bestände hielten, mit Details auf Vermögenswert-Ebene. Fordern Sie die Mitteilungen und Abrechnungen der Börse an. Bestätigen Sie, ob die eigenen Gelder des Kunden betroffen waren oder nur die der Börse. Erwägen Sie, ob Angaben zu nachfolgenden Ereignissen oder zur Fortführungsannahme für Kunden mit wesentlichem Engagement relevant sind, und dokumentieren Sie die Begründung in jedem Fall. Wenn Audit-Nachweise für die Existenz auf Börsenabrechnungen beruhen, bewerten Sie, ob der Vorfall ändert, wie stark Sie sich auf diese verlassen können.
Für CFOs und Treasury-Teams
Überprüfen Sie die Konzentration: Wie viel Ihrer Krypto-Bestände liegt bei einem einzelnen Handelsplatz. Prüfen Sie, ob Ihre Verwahrungsvereinbarungen beschreiben, was bei einem Hack passiert und wie Nutzerschutzfonds, Versicherung oder Trennung zur Anwendung kommen. Überprüfen Sie, wie schnell Sie Bestände in Selbstverwahrung oder an einen alternativen Handelsplatz bewegen können. Bestätigen Sie, dass Ihre Richtlinie für Hot- versus Cold-Storage bei Dritten schriftlich festgehalten und genehmigt ist.
Für die Systeme hinter den Büchern
Testen Sie unabhängig von der verwendeten Plattform diese gegen das Szenario. Kann sie eine datierte Position nach Handelsplatz und Vermögenswert liefern? Kann sie ein Verlust- oder Rückzahlungsereignis mit beigefügten Belegen erfassen? Kann sie Transaktionen, die mit einer markierten Adresse verbunden sind, kennzeichnen und isolieren? Kann sie einen sauberen Audit-Trail exportieren? Das sind die eigentlichen Auswahlkriterien für Krypto-Buchhaltungssoftware nach einem Vorfall wie diesem, mehr als jede Funktionsliste. Unsere verwandte Berichterstattung, einschließlich unserer früheren Analyse des Bitget-Hacks und der DPRK-Schwelle von 1 Milliarde, geht tiefer auf Exposure-Mapping ein, und was Finanzteams nach dem Binance-Hack prüfen sollten behandelt eine vergleichbare Überprüfung. Für einen kleineren Präzedenzfall zu Einfrierungen und Rückzahlungen siehe wie das Mercado-Bitcoin-Einfrieren Finanzteams betraf. Der breitere Rahmen findet sich in unserer Säule zur Krypto-Compliance-Berichterstattung.
Was als Nächstes zu beobachten ist
Offene Fragen
Mehrere Dinge bleiben in der öffentlichen Darstellung ungeklärt. Bitget hat die technische Grundlage für seine Zuschreibung nicht veröffentlicht. Die genaue Mechanik der Backend-Kompromittierung wird über die Beschreibung gefälschter Transaktionsdaten hinaus nicht detailliert. Und während Bitget sagt, der Verlust sei vollständig gedeckt, ist wie und wann betroffene Kunden entschädigt wurden, Sache der eigenen Offenlegungen der Börse.
Warum es immer wieder passiert
Elliptic merkt an, dass die meisten der größten Hacks auf zentralisierte Börsen und Bridges in den letzten Jahren letztlich DVRK-verbundenen Akteuren zugeschrieben wurden. Für Finanzverantwortliche ist die Erkenntnis nicht, dass ein einzelner Handelsplatz unsicher ist, sondern dass Risiken durch Drittplattformen eine wiederkehrende Bedrohung in staatlichem Ausmaß sind, die mit einem benannten Verantwortlichen in Ihr Risikoregister gehört. Behandeln Sie es als ständigen Posten im Reporting, gestützt auf Software, die Positionen präzise erfasst, und auf Verfahren, denen Ihre Prüfer folgen können.
FAQ
Wie viel wurde beim Bitget-Angriff gestohlen?
Elliptic berichtet von über 350 Millionen US-Dollar an unbefugten Überweisungen aus den Hot- und Warm-Wallets von Bitget, verteilt auf Vermögenswerte wie ETH, XRP, BNB, AVAX, USDT und USDC über mehrere Netzwerke. Bitget sagt, der Verlust sei vollständig durch seinen Nutzerschutzfonds gedeckt.
Ist Nordkorea als verantwortlich bestätigt?
Nicht abschließend. Bitgets CEO sagte, der Angriff entspreche Techniken nordkoreastämmiger Gruppen, und nannte den Akteur eine wahrscheinliche nordkoreanische Gruppe. Elliptic verbindet die gestohlenen Gelder mit Adressen, die bei früherer DVRK-zugeschriebener Geldwäsche genutzt wurden, aber die Börse hat ihre technische Grundlage für die Zuschreibung nicht veröffentlicht.
Was sollte Krypto-Buchhaltungssoftware nach einem Börsenhack leisten?
Sie sollte eine datierte Position nach Handelsplatz, Wallet und Vermögenswert anzeigen, das Anhängen von Nachweisen an Verlust- oder Rückzahlungsereignisse unterstützen, das Markieren von Transaktionen mit Verbindung zu riskanten Adressen ermöglichen und einen sauberen Audit-Trail exportieren. Diese Fähigkeiten ermöglichen es einem Team, einem Prüfer oder Regulator schnell zu antworten.
Können Kunden einen Steuerverlust auf Bitget-Bestände geltend machen?
Die Quelle behandelt die steuerliche Behandlung nicht, und diese variiert je nach Jurisdiktion. Wenn ein Schutzfonds den Verlust deckt, gibt es möglicherweise keinen Verlust zu erklären. Dokumentieren Sie die Fakten jetzt und holen Sie lokale Steuerberatung ein, bevor Sie etwas für eine Steuererklärung entscheiden.
Warum ist Geldwäscheverhalten für Finanzteams wichtig?
Gestohlene Gelder werden innerhalb von Stunden in native Vermögenswerte getauscht und über Chains gebrückt. Eingänge, die sich auf markierte Adressen zurückverfolgen lassen, können selbst mehrere Hops später Compliance-Risiken schaffen, daher sollten Screening-Ergebnisse als Teil Ihrer Audit-Nachweise aufbewahrt werden.
Quelle: Elliptic